Ya me cansé de la misma historia.
Aparece un actor de amenazas, publica una captura con usuarios y contraseñas y de inmediato viene el titular: “hackearon Guatemala”, “cayó una institución”, “tenemos la base de datos”.
Esta vez el mensaje fue todavía más dramático: “GUATEMALA HA CAÍDO”. El actor afirma haber comprometido a DIGECAM y a la USAC, y asegura que tiene acceso a sus bases de datos.
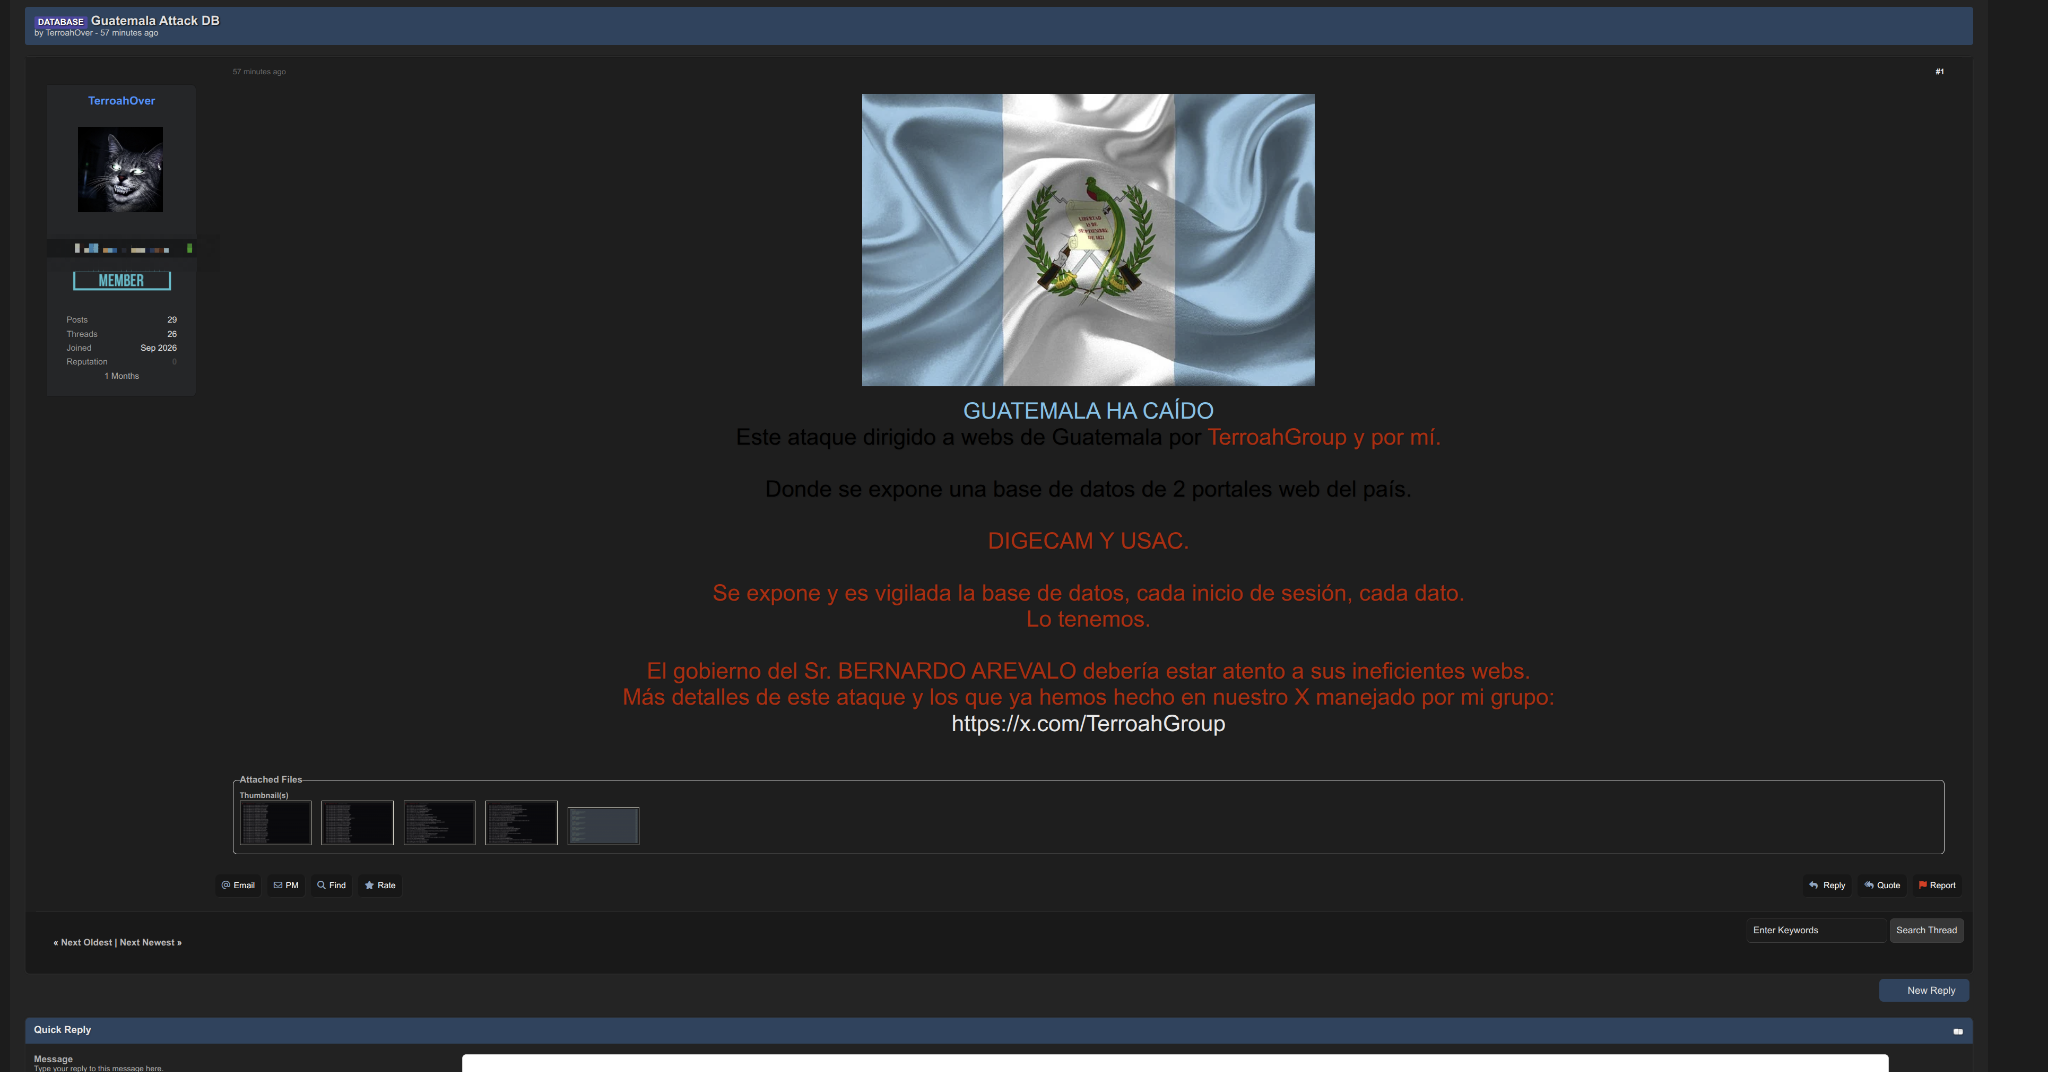
El problema es que, cuando uno deja el titular de lado y revisa la supuesta evidencia, aparece la misma historia de siempre.
¿Qué publicaron realmente?
En el caso de la USAC, lo que se muestra es una lista de URLs acompañadas de usuarios y contraseñas.
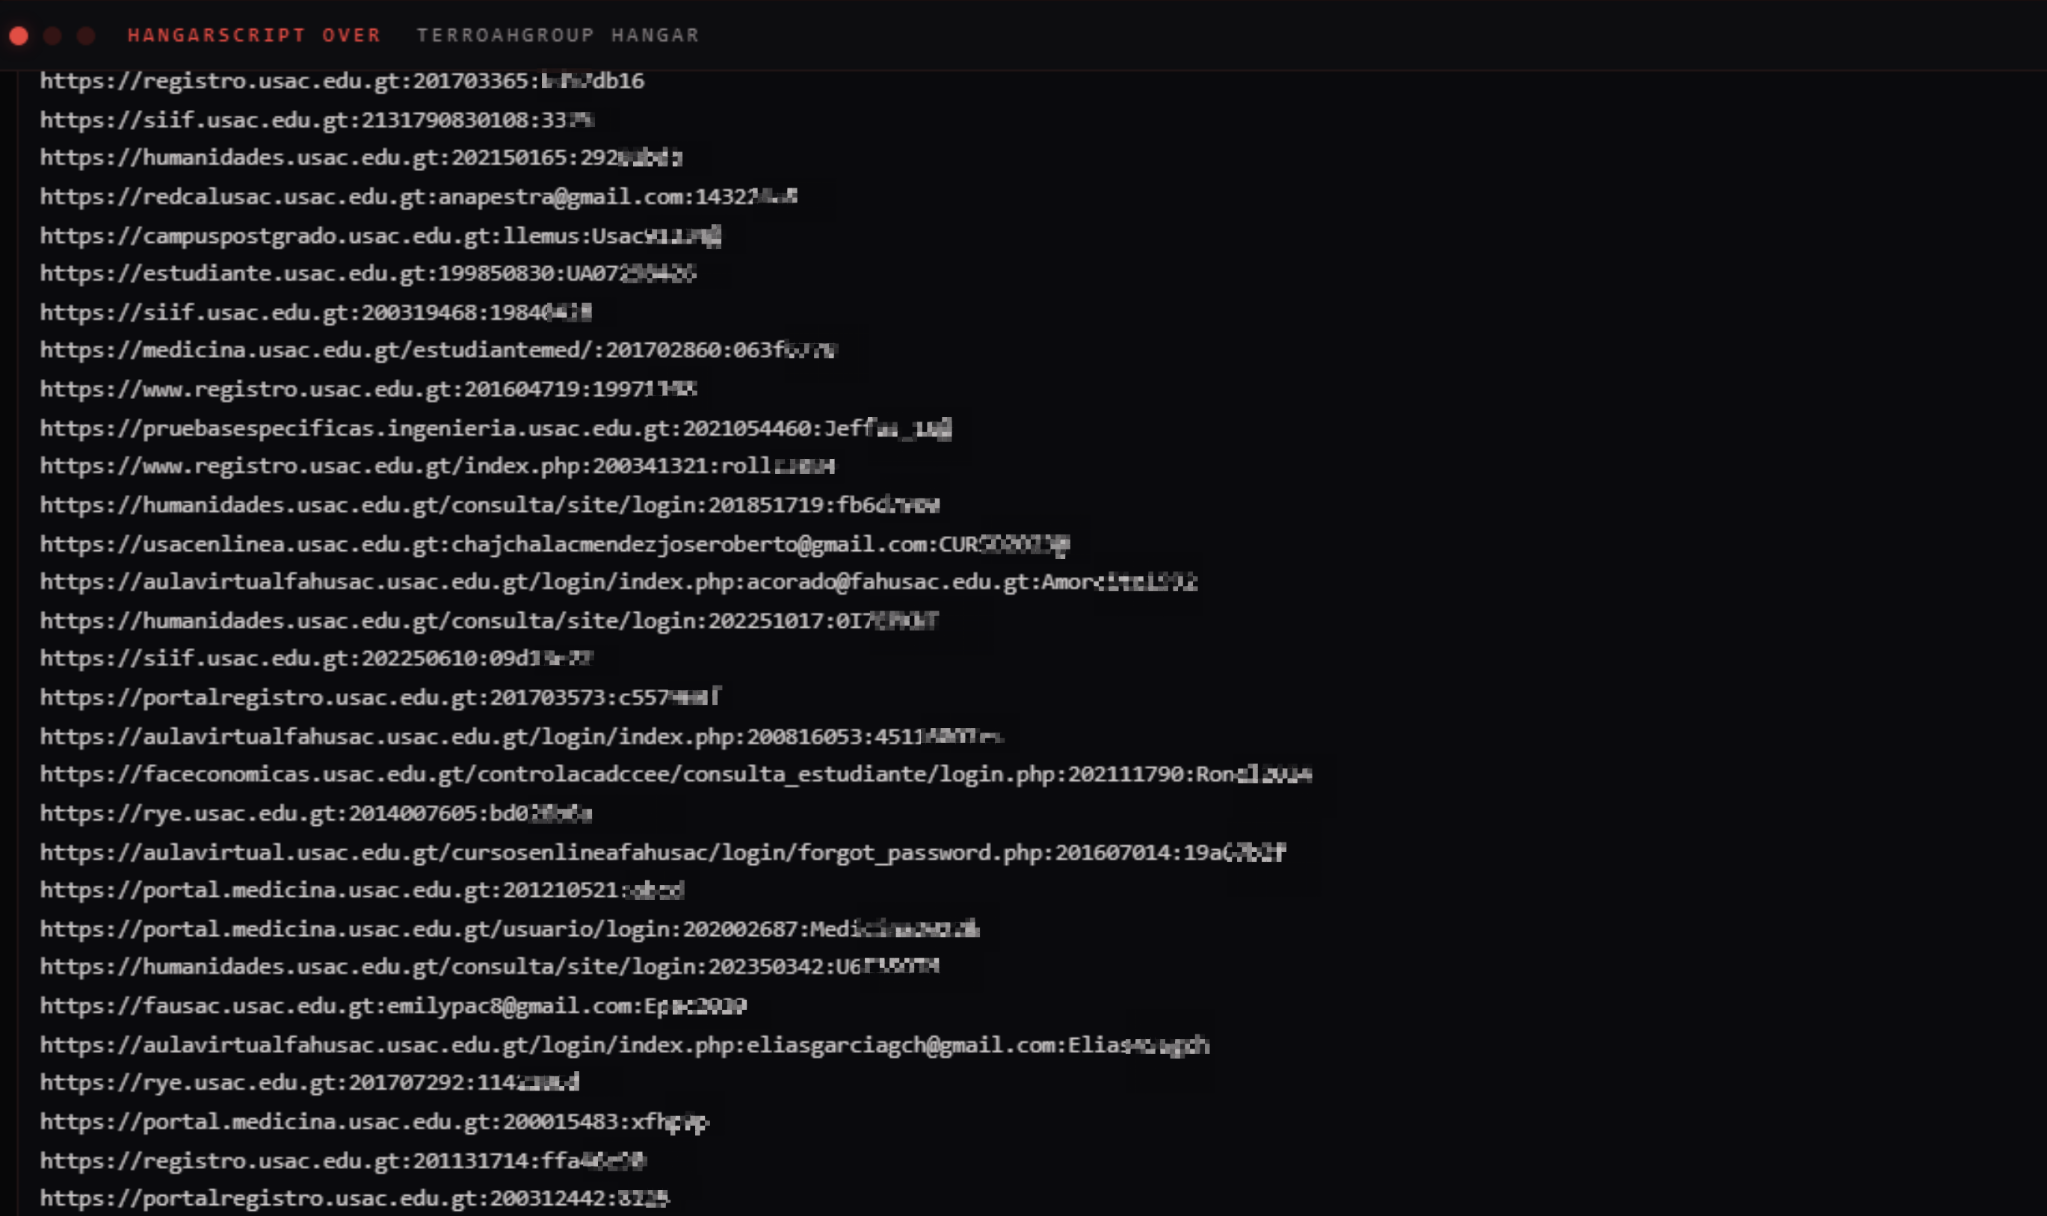
Eso puede verse impactante si se observa fuera de contexto. Pero una lista de credenciales no demuestra por sí sola una intrusión al servidor, acceso a una base de datos ni exfiltración de información.
Y aquí viene lo importante: al contrastar las primeras entradas publicadas, encontramos las mismas credenciales en repositorios de leaks que ya habíamos consultado previamente.
Por ejemplo, aparecen coincidencias para portalregistro.usac.edu.gt, siif.usac.edu.gt y humanidades.usac.edu.gt.
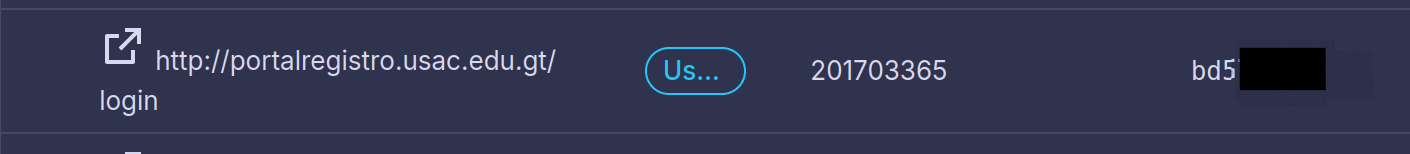
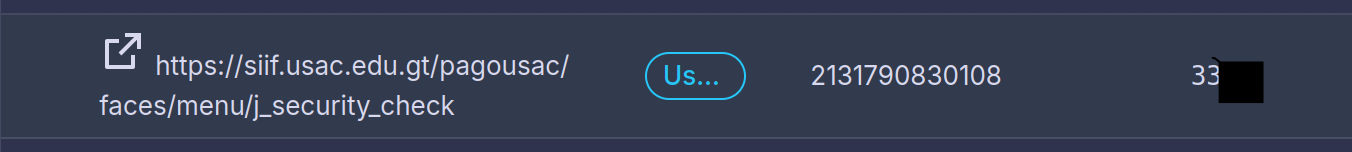

No tuve que buscar demasiado. Empezando desde las primeras credenciales de la lista, ya aparecen registros que existían previamente.
Nada nuevo.
Con DIGECAM ocurre lo mismo
La supuesta evidencia de DIGECAM sigue exactamente el mismo patrón: combinaciones de URL, usuario y contraseña presentadas como prueba de un compromiso.
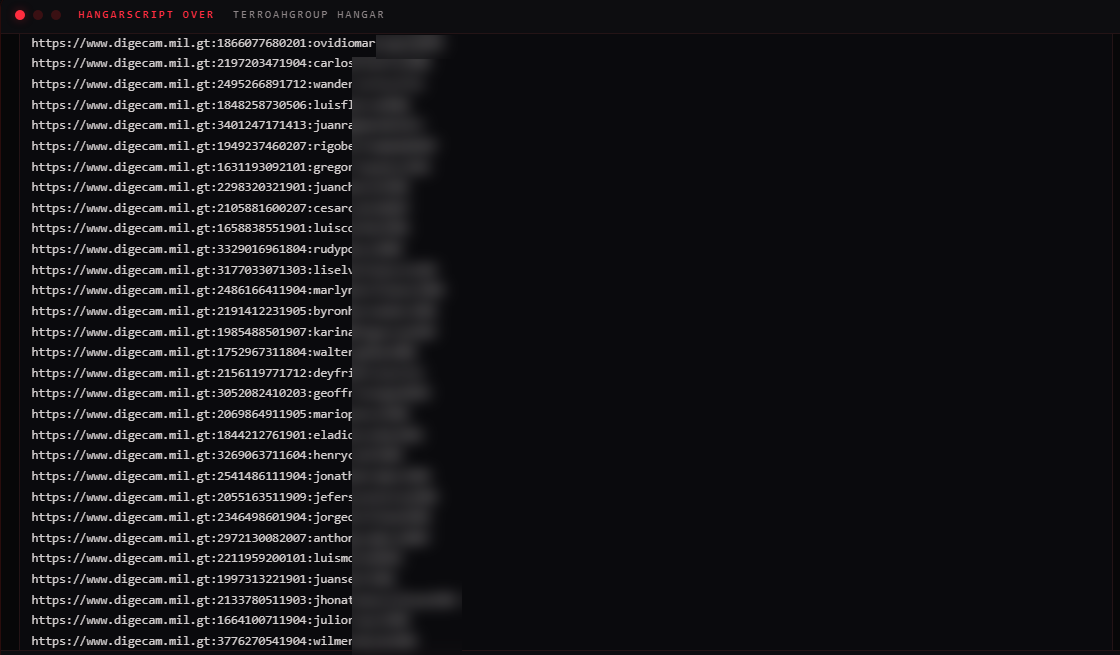
Al contrastarlas, encontramos nuevamente credenciales que ya estaban en fuentes de leaks. Algunas de esas exposiciones se remontan al 15 de abril de 2025, y otras aparecen registradas durante mayo y junio de 2026.
Es decir, estamos hablando de material que existía meses —y en algunos casos más de un año— antes de esta publicación.
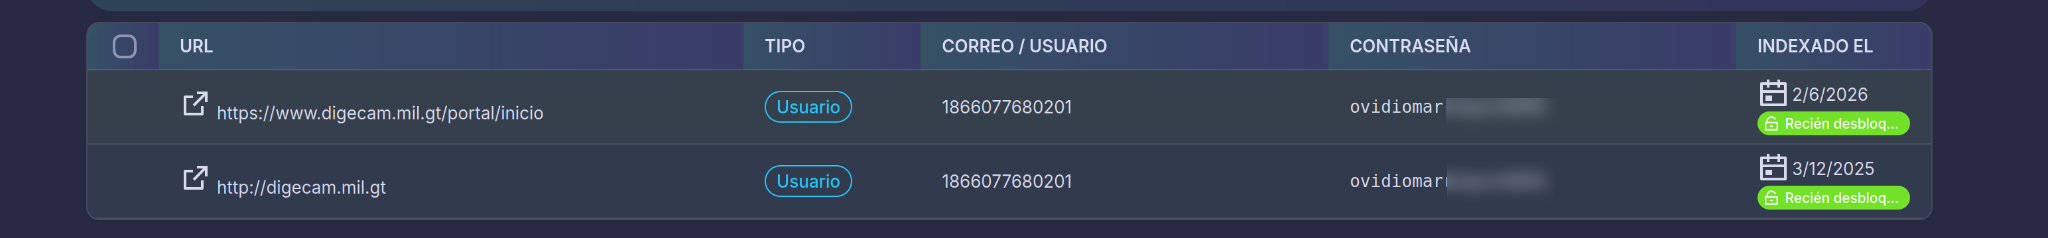
Todo apunta al mismo origen que hemos visto muchas veces: logs de infostealers.
Un equipo se infecta, el malware roba información almacenada en el navegador —credenciales, cookies, sesiones y otros datos— y esa información termina en logs que posteriormente circulan, se venden, se comparten o se agregan a repositorios de credenciales comprometidas.
Meses después alguien puede tomar una de esas combinaciones de URL, usuario y contraseña y volver a publicarla.
Eso no convierte esa publicación en una intrusión nueva.
Una credencial filtrada no es una base de datos comprometida
Esta diferencia parece obvia, pero cada vez toca repetirla.
Tener credenciales asociadas a una organización puede ser un problema serio. Si todavía son válidas, deben investigarse, revocarse y rotarse. También hay que revisar si fueron utilizadas posteriormente para acceder a algún sistema.
Pero eso es una cosa.
Decir que se comprometió la infraestructura es otra.
Y afirmar que se obtuvo una base de datos completa es todavía otra afirmación distinta.
Para demostrar un compromiso de ese nivel esperaríamos encontrar evidencia técnica verificable: acceso al backend, consultas a la base de datos, dumps, archivos internos, trazas de exfiltración, shells, registros del servidor o algún otro artefacto que permita validar lo ocurrido.
Lo publicado hasta ahora no muestra eso.
Muestra credenciales.
Credenciales que, además, ya estaban filtradas.
El problema también es la narrativa
Lo que más me molesta de estos casos ya no es siquiera encontrar credenciales recicladas. Es la distancia entre la evidencia y la historia que se construye alrededor de ella.
“Guatemala ha caído”.
Esa frase sugiere un compromiso enorme, casi nacional. Sin embargo, lo que se presenta para respaldarla son listas de credenciales que podemos encontrar previamente en repositorios de leaks.
El propio mensaje incluso mezcla el supuesto incidente con referencias al Gobierno, lo que termina amplificando todavía más una narrativa política alrededor de evidencia técnica bastante más limitada.
¿Puede haber cuentas comprometidas? Claro.
¿Deben investigarse esas credenciales? También.
¿Prueban estas capturas que el actor hackeó los servidores de DIGECAM y USAC o que extrajo sus bases de datos?
No.
Y ese es el punto.
En ciberseguridad, publicar una lista de usuarios y contraseñas es fácil. Demostrar de dónde salieron, cuándo fueron obtenidas y qué acceso real se consiguió con ellas es otra historia.
Por ahora, la evidencia publicada no demuestra que “Guatemala haya caído”.
Demuestra, una vez más, que hay credenciales filtradas circulando por Internet y que alguien decidió presentarlas como algo mucho más grande.