Un actor publicó capturas afirmando haber comprometido el sistema de antecedentes policiales de la Policía Nacional Civil de Guatemala.
Las imágenes llaman la atención. Hay sesiones dentro de policiales.pnc.gob.gt, fotografías, datos de personas y una terminal recorriendo URLs del mismo dominio.
Pero una cosa es tener acceso y otra muy distinta demostrar cómo se obtuvo.
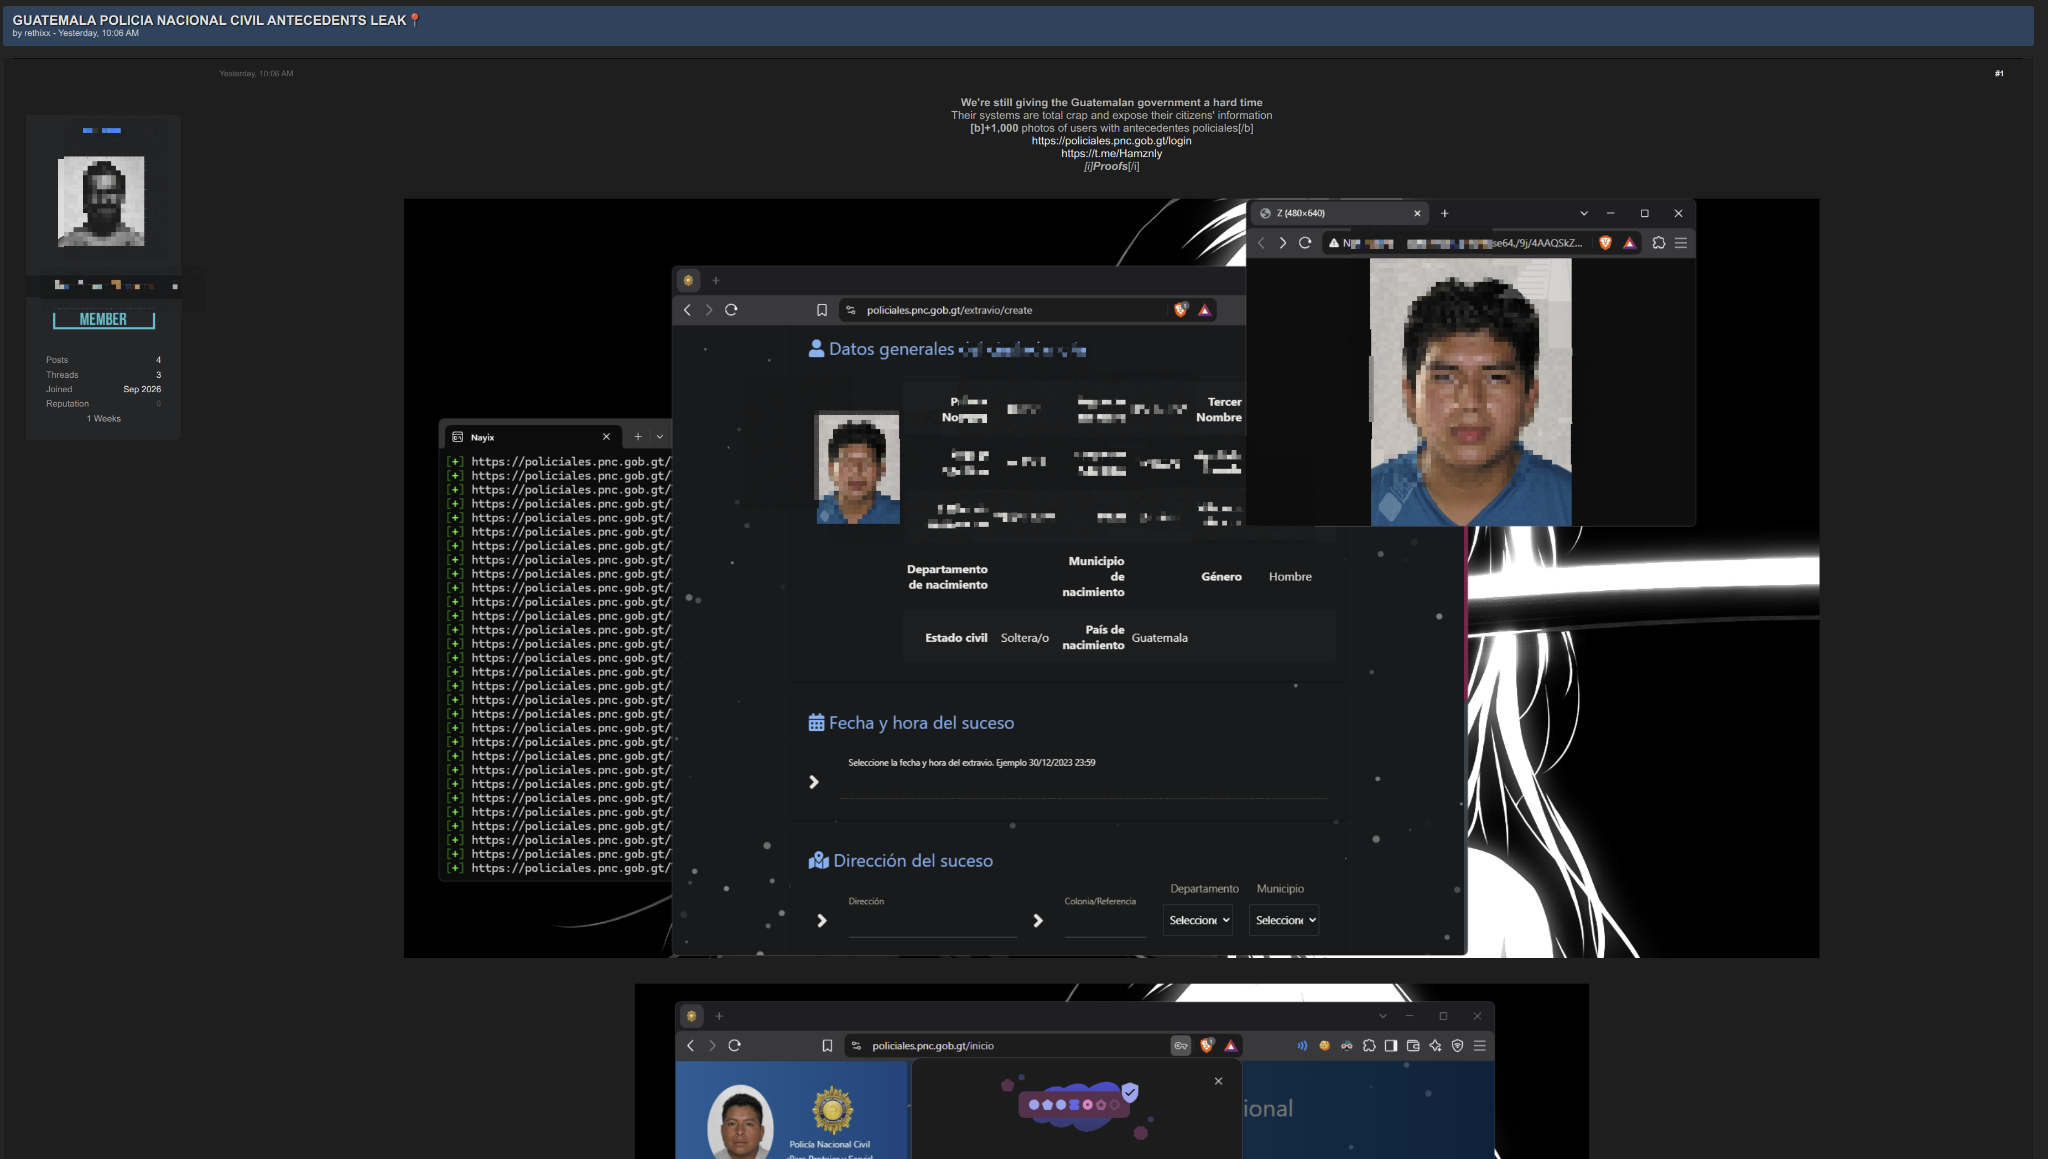
Lo que muestran las capturas
La evidencia publicada demuestra que el actor logró entrar a la plataforma y consultar información.
Eso sí está ahí.
Lo que no aparece es evidencia de explotación de una vulnerabilidad. No hay una prueba de SQL injection, RCE, bypass de autenticación, acceso al servidor, shell, volcado de base de datos o algo que permita afirmar que la infraestructura de la PNC fue comprometida directamente.
En otra de las capturas se observa una sesión autenticada dentro del sistema y acceso a información disponible para ese usuario.
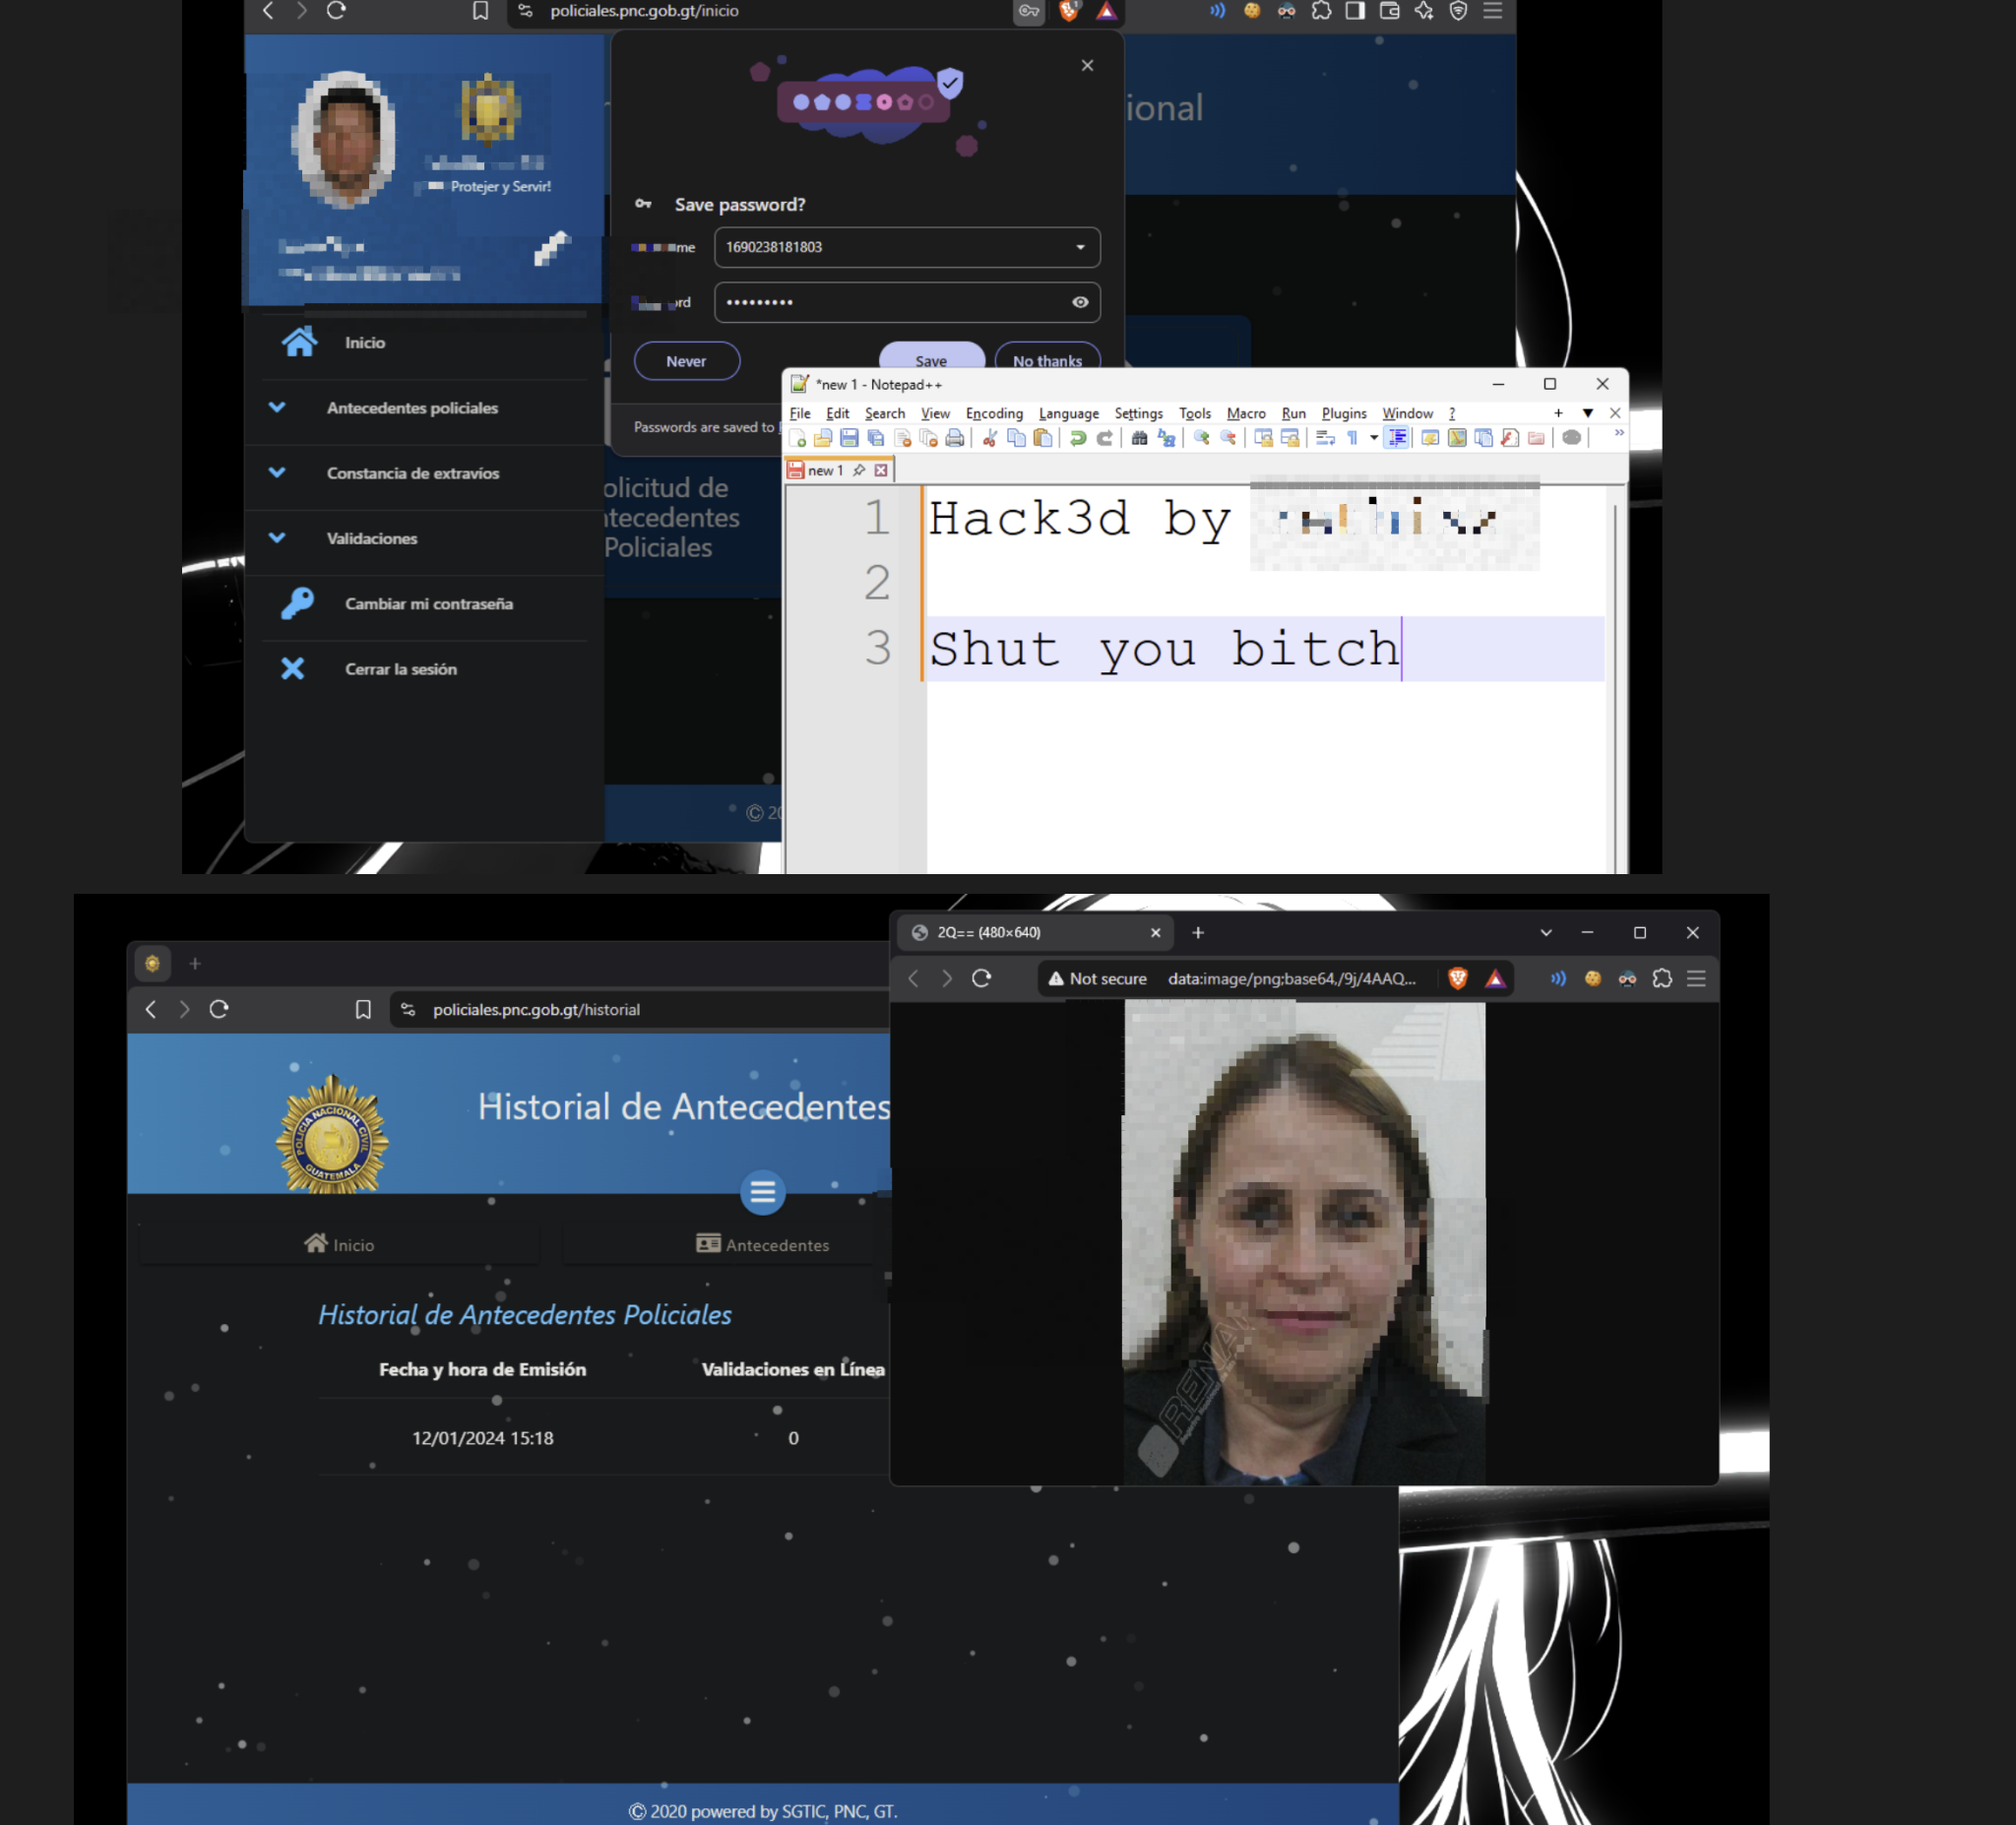
También aparece una terminal procesando repetidamente URLs de policiales.pnc.gob.gt. Eso podría corresponder a automatización de consultas una vez obtenida una sesión válida.
Por sí solo tampoco demuestra explotación.
El detalle que cambia bastante la historia
Al revisar fuentes de credenciales comprometidas aparecen múltiples registros asociados específicamente a:
https://policiales.pnc.gob.gt/autoregistro
Los resultados incluyen usuarios y credenciales recolectadas previamente.
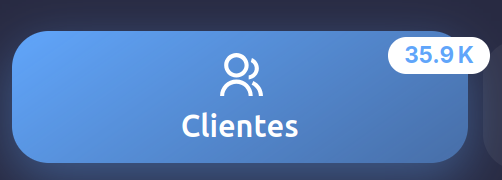
Y al revisar los resultados raw aparece algo todavía más claro.
Los registros están clasificados como Stealer Logs y contienen artefactos típicos de una infección por infostealer: passwords.txt, cookies e historiales de navegadores como Chrome y Edge.
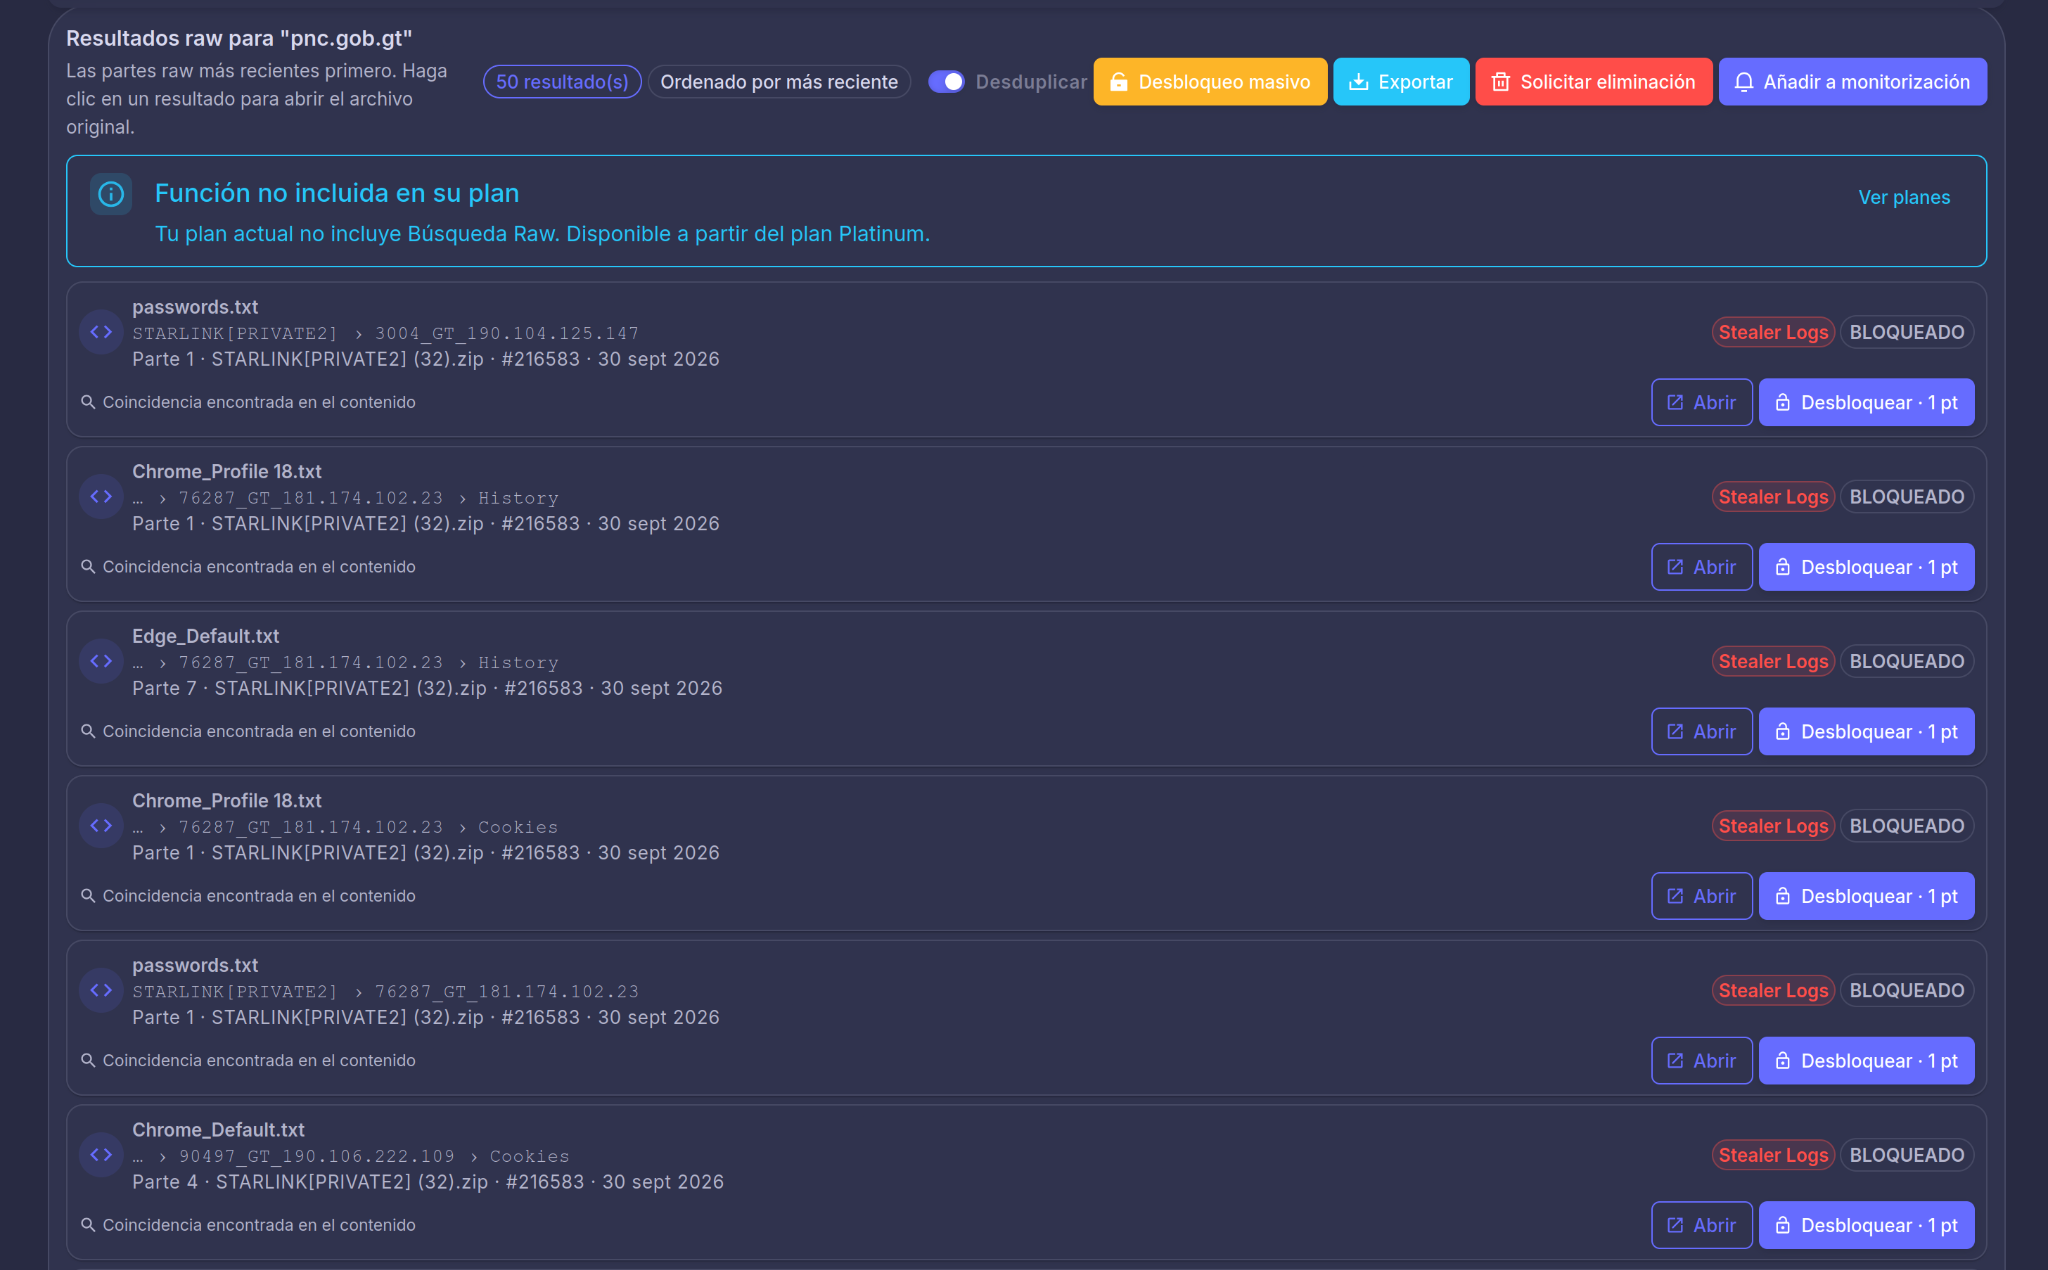
Eso no es un dump de la base de datos de la PNC.
Son datos robados de equipos infectados.
Entonces, ¿qué pudo haber pasado?
Todo apunta a un escenario mucho más simple.
Una persona utiliza el portal de la PNC desde un equipo comprometido por un infostealer. El malware roba credenciales, cookies y otros datos del navegador. Esa información termina posteriormente dentro de colecciones de stealer logs.
Alguien obtiene una de esas credenciales, inicia sesión y desde ahí consulta o automatiza la extracción de información disponible para esa cuenta.
Eso sigue siendo acceso no autorizado y el impacto puede ser serio.
Pero no es lo mismo que encontrar una vulnerabilidad y comprometer directamente la infraestructura.
Acceder con una contraseña robada no demuestra que hayas vulnerado el sistema que la acepta.
Lo que sí podemos afirmar
Existe evidencia verificable de credenciales y otros artefactos relacionados con pnc.gob.gt dentro de stealer logs.
Las capturas del actor muestran acceso autenticado al sistema.
Hasta ahora, las pruebas publicadas no muestran cómo obtuvo esas credenciales ni demuestran explotación directa de la plataforma.
Por eso sería incorrecto afirmar, únicamente con estas capturas, que el actor “hackeó la PNC” explotando sus sistemas.
La explicación más consistente con la evidencia disponible es credential theft seguido de account takeover.
Hay una diferencia enorme entre ambas cosas, aunque desde afuera una captura de una sesión abierta pueda parecer exactamente lo mismo.
Nota: El análisis se limita a la evidencia disponible públicamente y a fuentes de inteligencia de credenciales comprometidas. Se omitieron deliberadamente contraseñas, datos personales y cualquier información que pudiera facilitar acceso no autorizado.