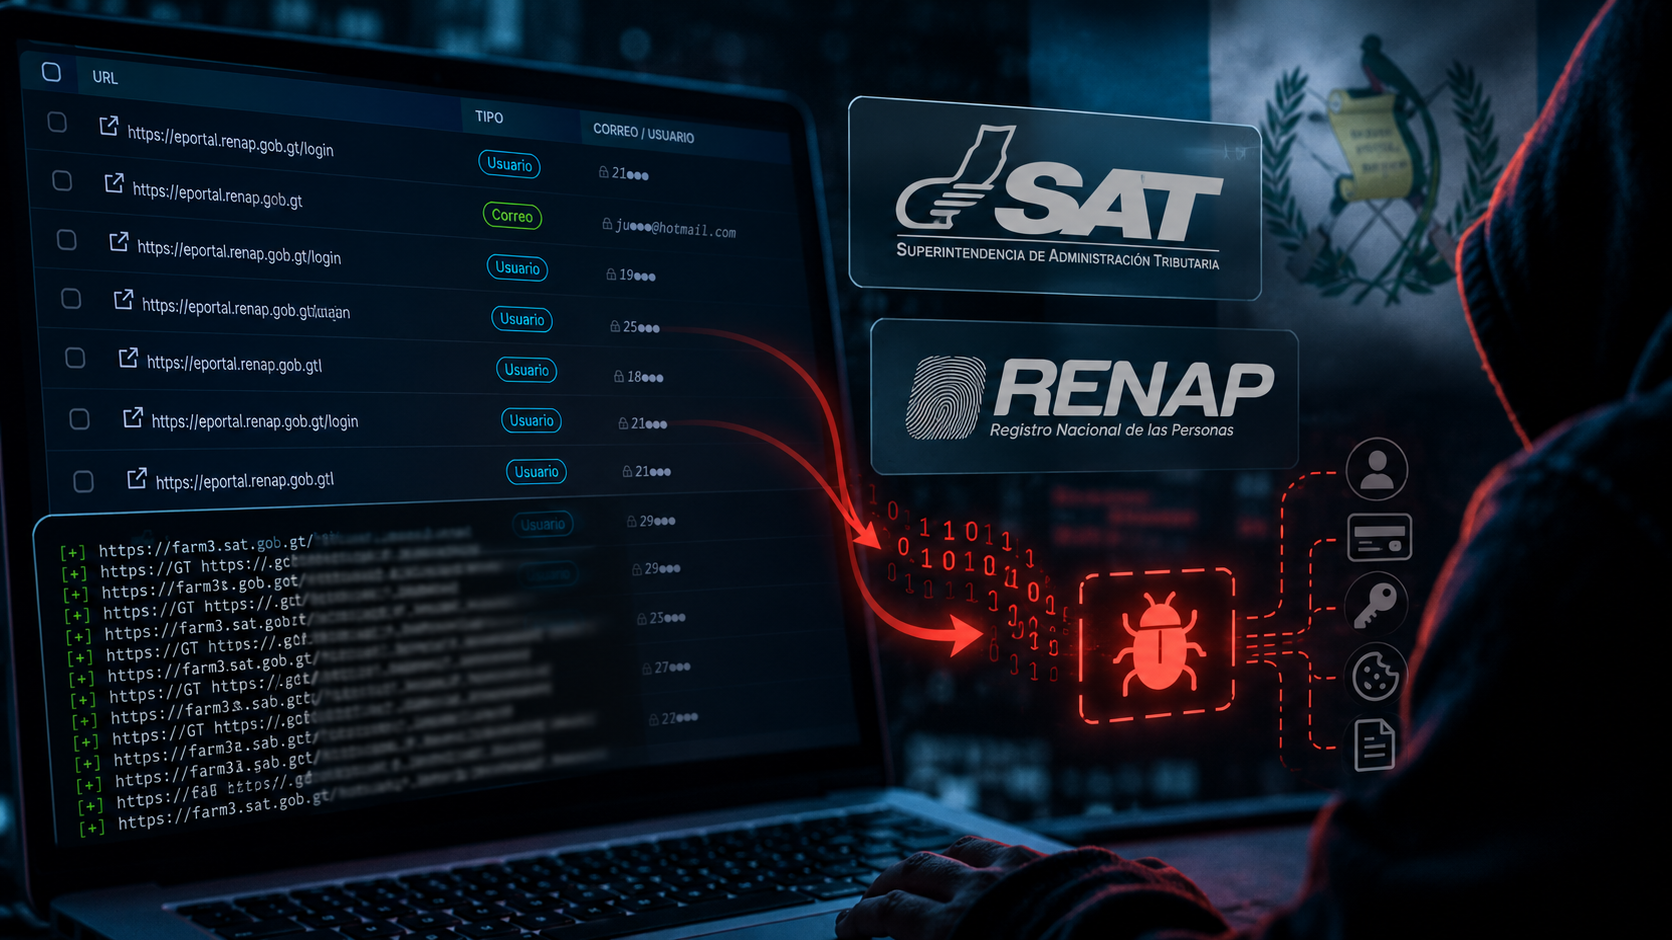
En las últimas horas aparecieron publicaciones con datos y credenciales asociadas a SAT y RENAP.
Todo parece apuntar a que estamos viendo credenciales obtenidas mediante infostealers, que después terminaron agrupadas o reutilizadas en combolists.
Y esto sirve para hablar de algo que pasa muchísimo y que todavía se confunde bastante con ataques. Que aparezcan usuarios y contraseñas de una institución no significa automáticamente que alguien haya vulnerado sus servidores.
Primero, ¿qué es un infostealer?
Un infostealer es malware hecho para robar información del equipo de una persona.
Puede llevarse contraseñas guardadas en el navegador, cookies, sesiones, datos del navegador, información del sistema y credenciales utilizadas en distintos servicios.
La mayoría de estas infección empieza de la forma más mundana posible: software pirata, cracks, activadores, cheats, instaladores modificados o programas descargados de sitios dudosos.
No es la única forma de infectarse. También existen campañas de phishing, publicidad maliciosa y sitios falsos. Pero el software pirata sigue siendo una vía muy común.
La lógica es muy sencilla, alguien quiere un programa caro gratis, encuentra un crack, lo descarga y funciona.
Pero no hay nada gratis en la vida. Estas personas siempre van a recibir algo a cambio.
A veces no pagas con dinero. Pagas con tus credenciales, tus cookies y tus sesiones.
¿Y qué pasa después?
Una vez robada, esa información termina en logs de infostealers. Después puede venderse, compartirse, indexarse o terminar dentro de combolists enormes.
Por eso una búsqueda por un dominio específico puede devolver miles de registros con una estructura muy simple: URL, usuario y contraseña.
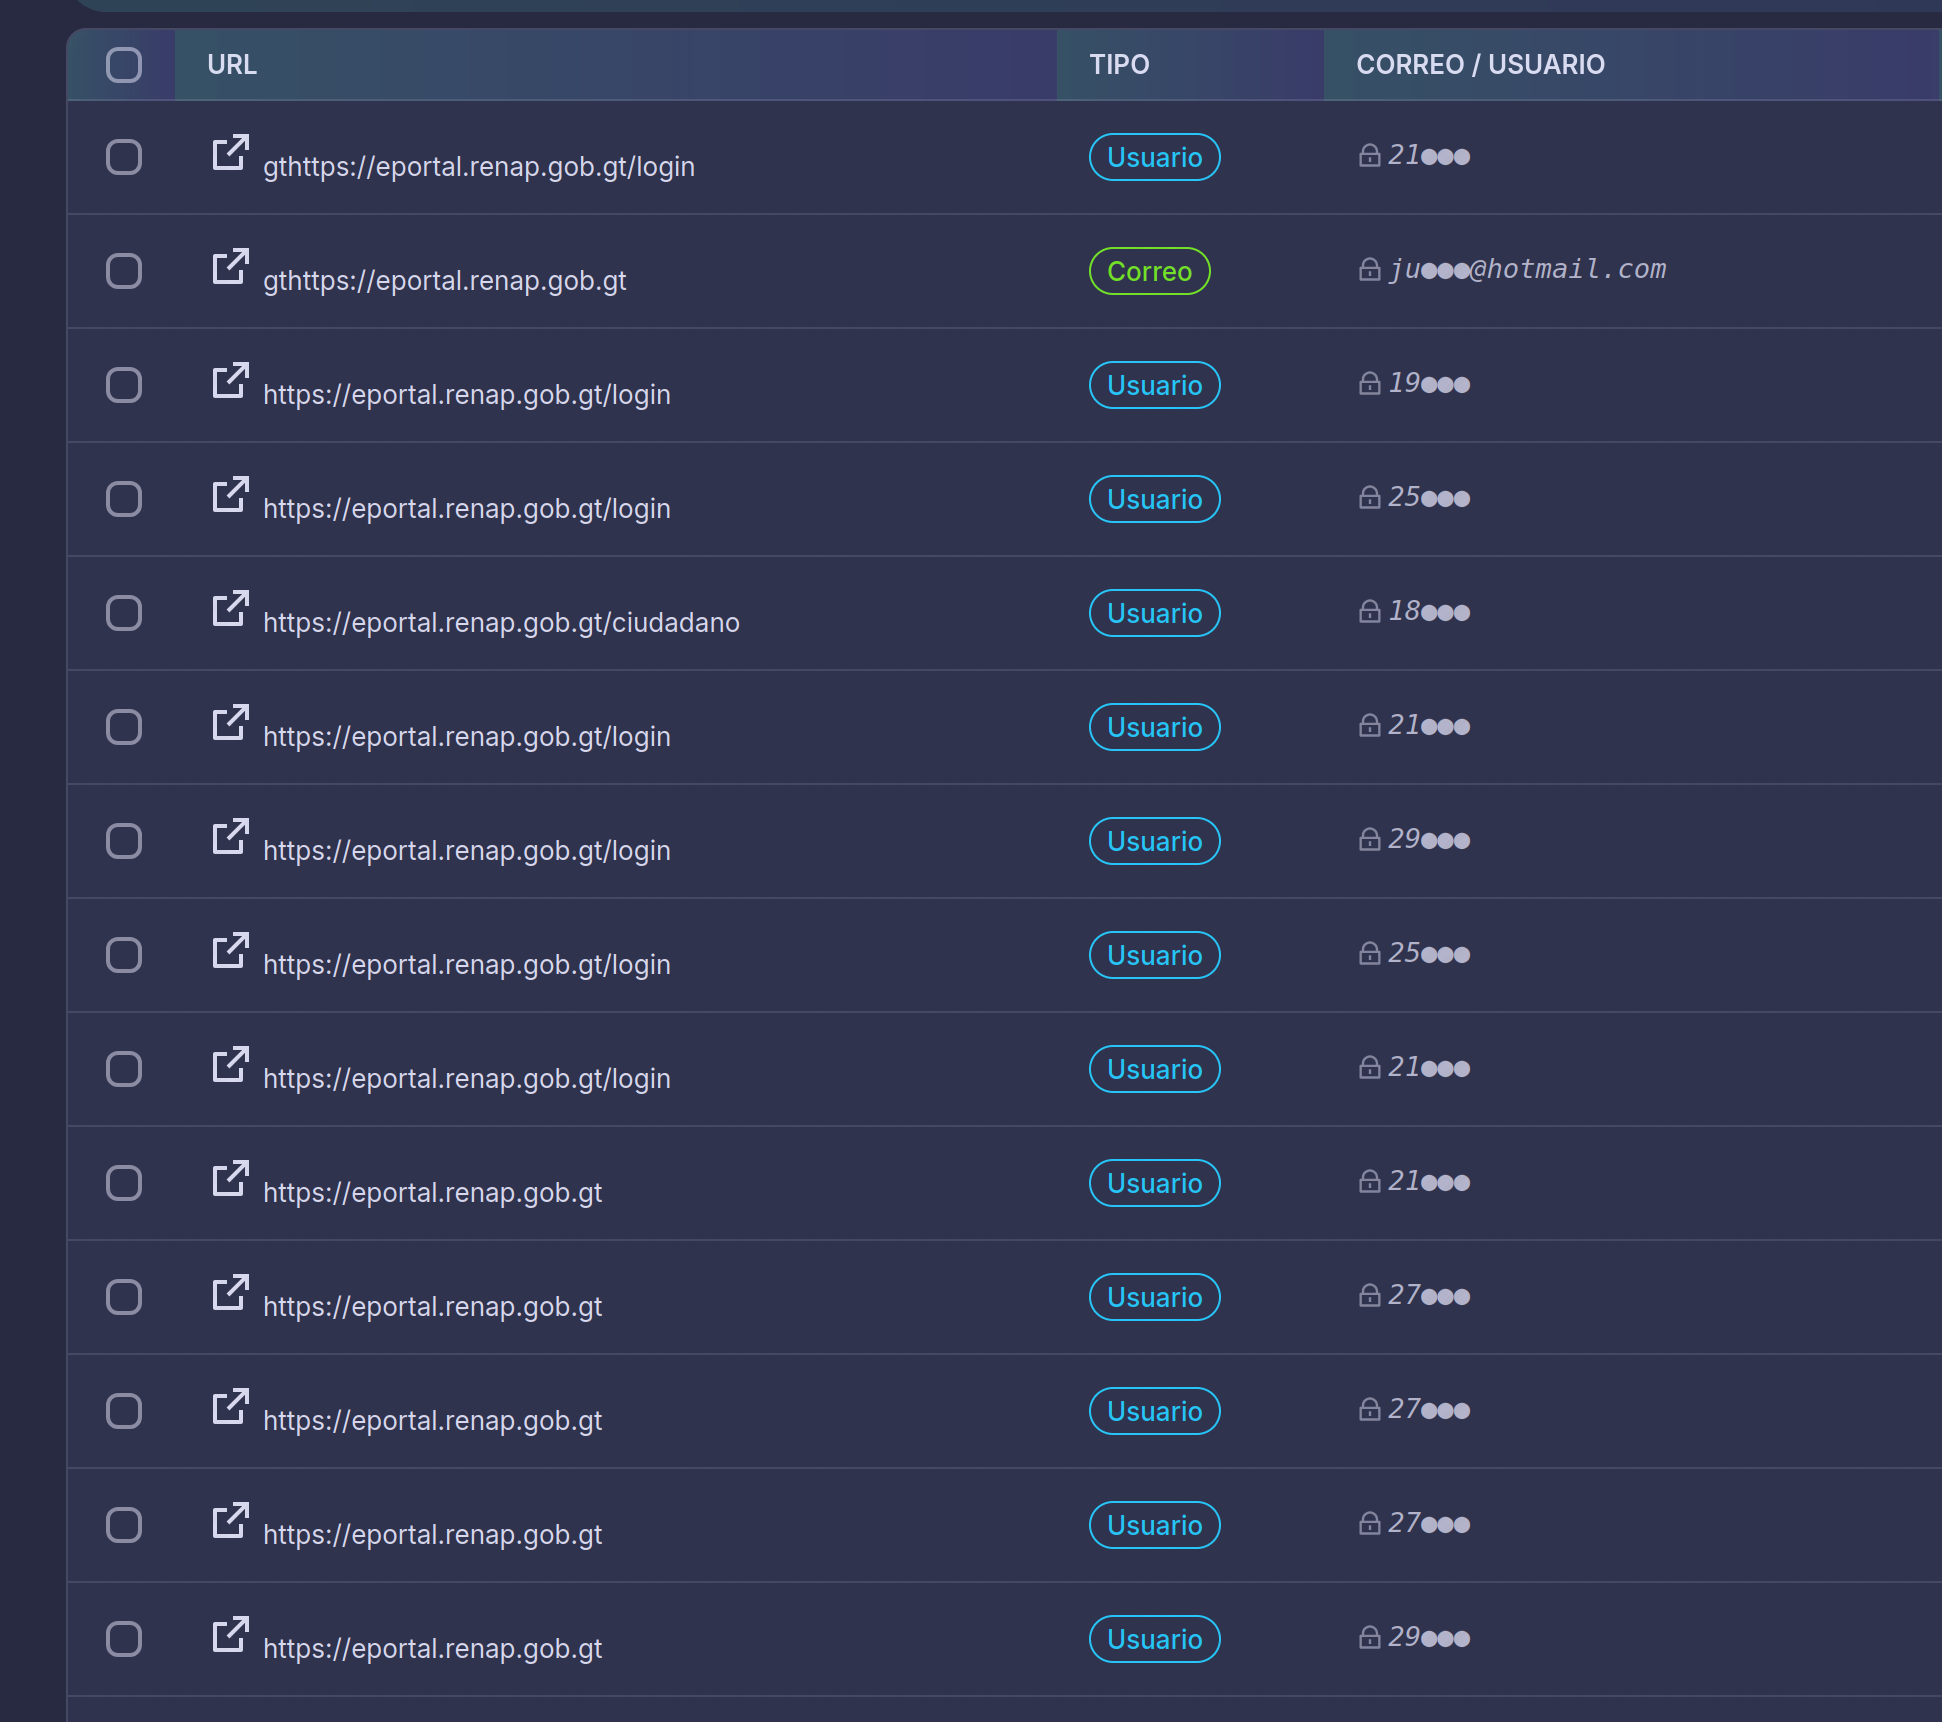
En el caso de RENAP aparecen alrededor de 22.5 mil registros asociados a sus servicios.
Eso no significa 22.5 mil personas distintas. Puede haber duplicados, distintos paths, varias infecciones del mismo usuario o registros repetidos. Son registros, no necesariamente usuarios únicos.
En el caso de farm3.sat.gob.gt, la búsqueda devuelve 71,973 registros.
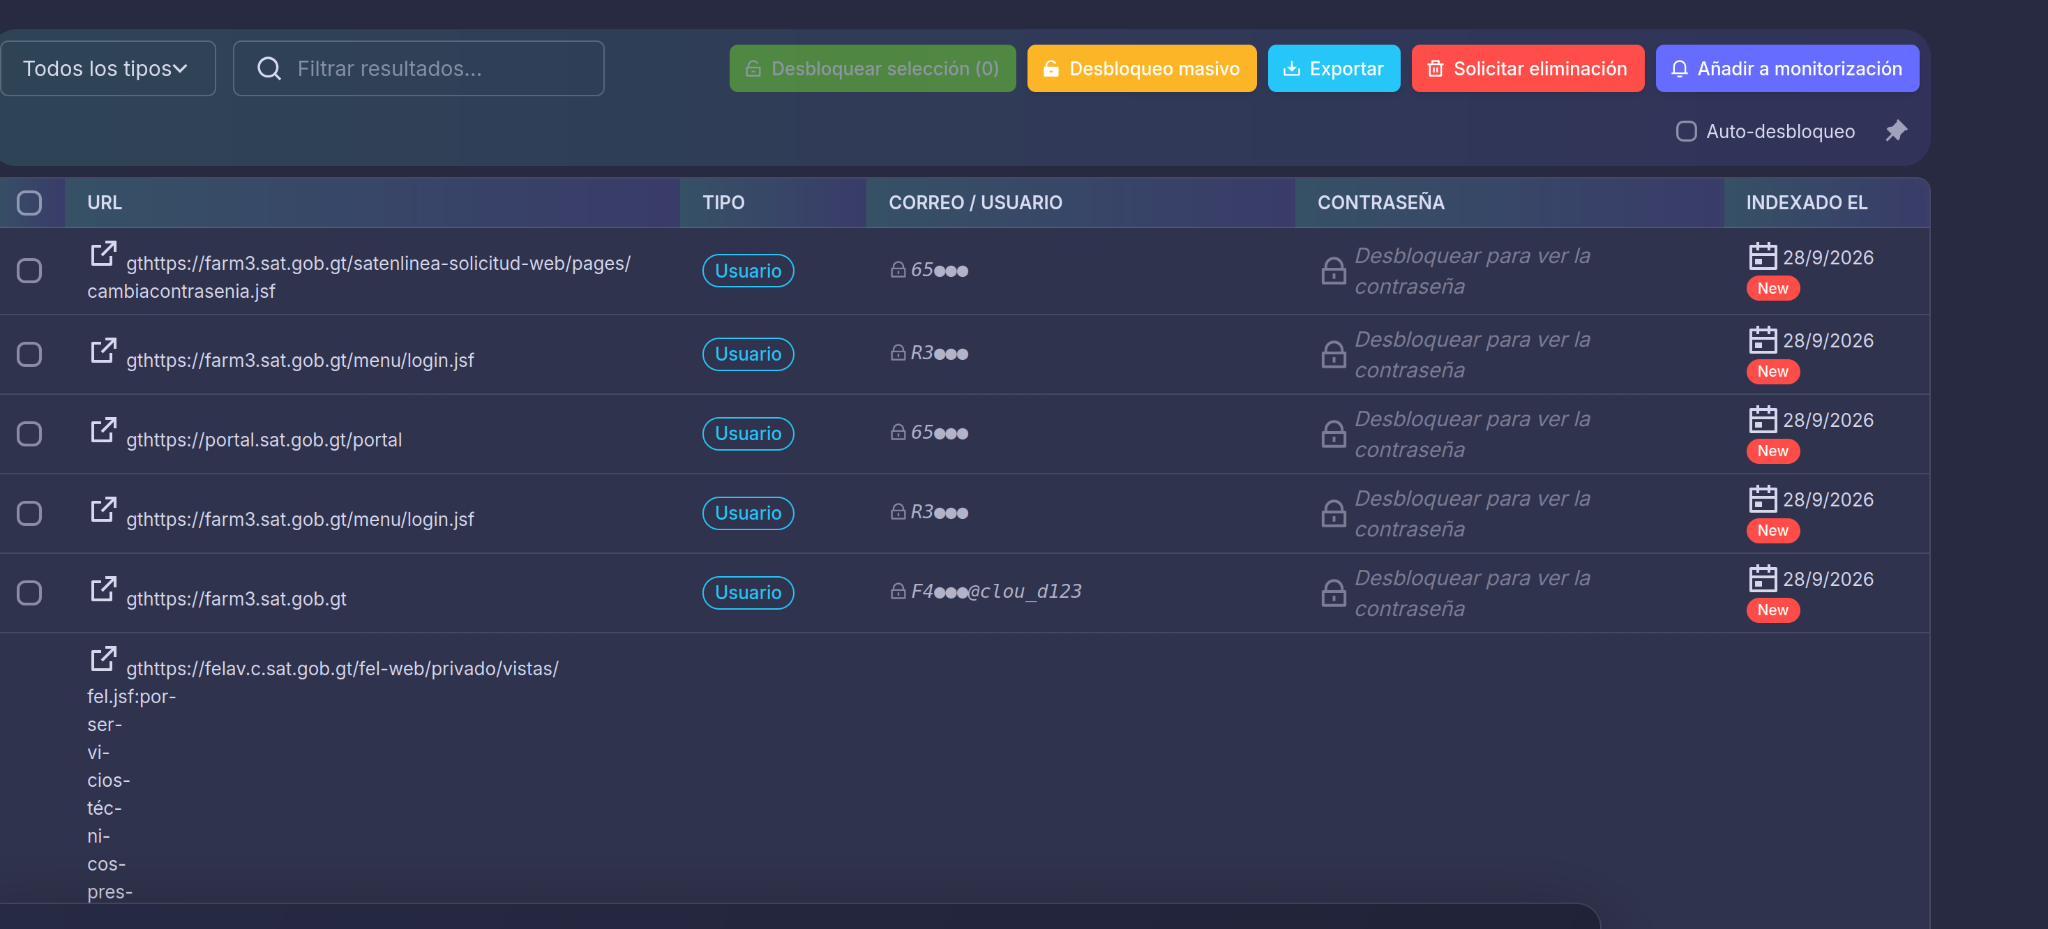
Otra vez: 71,973 registros no significa 71,973 contribuyentes distintos. Pero sí deja claro que existe una cantidad enorme de credenciales asociadas a estos servicios circulando en datasets de infostealers.
La muestra de RENAP
Una de las credenciales presentadas en la publicación relacionada con RENAP también aparece previamente indexada como credencial comprometida.

La publicación mostraba múltiples combinaciones de usuario y contraseña asociadas a eportal.renap.gob.gt.
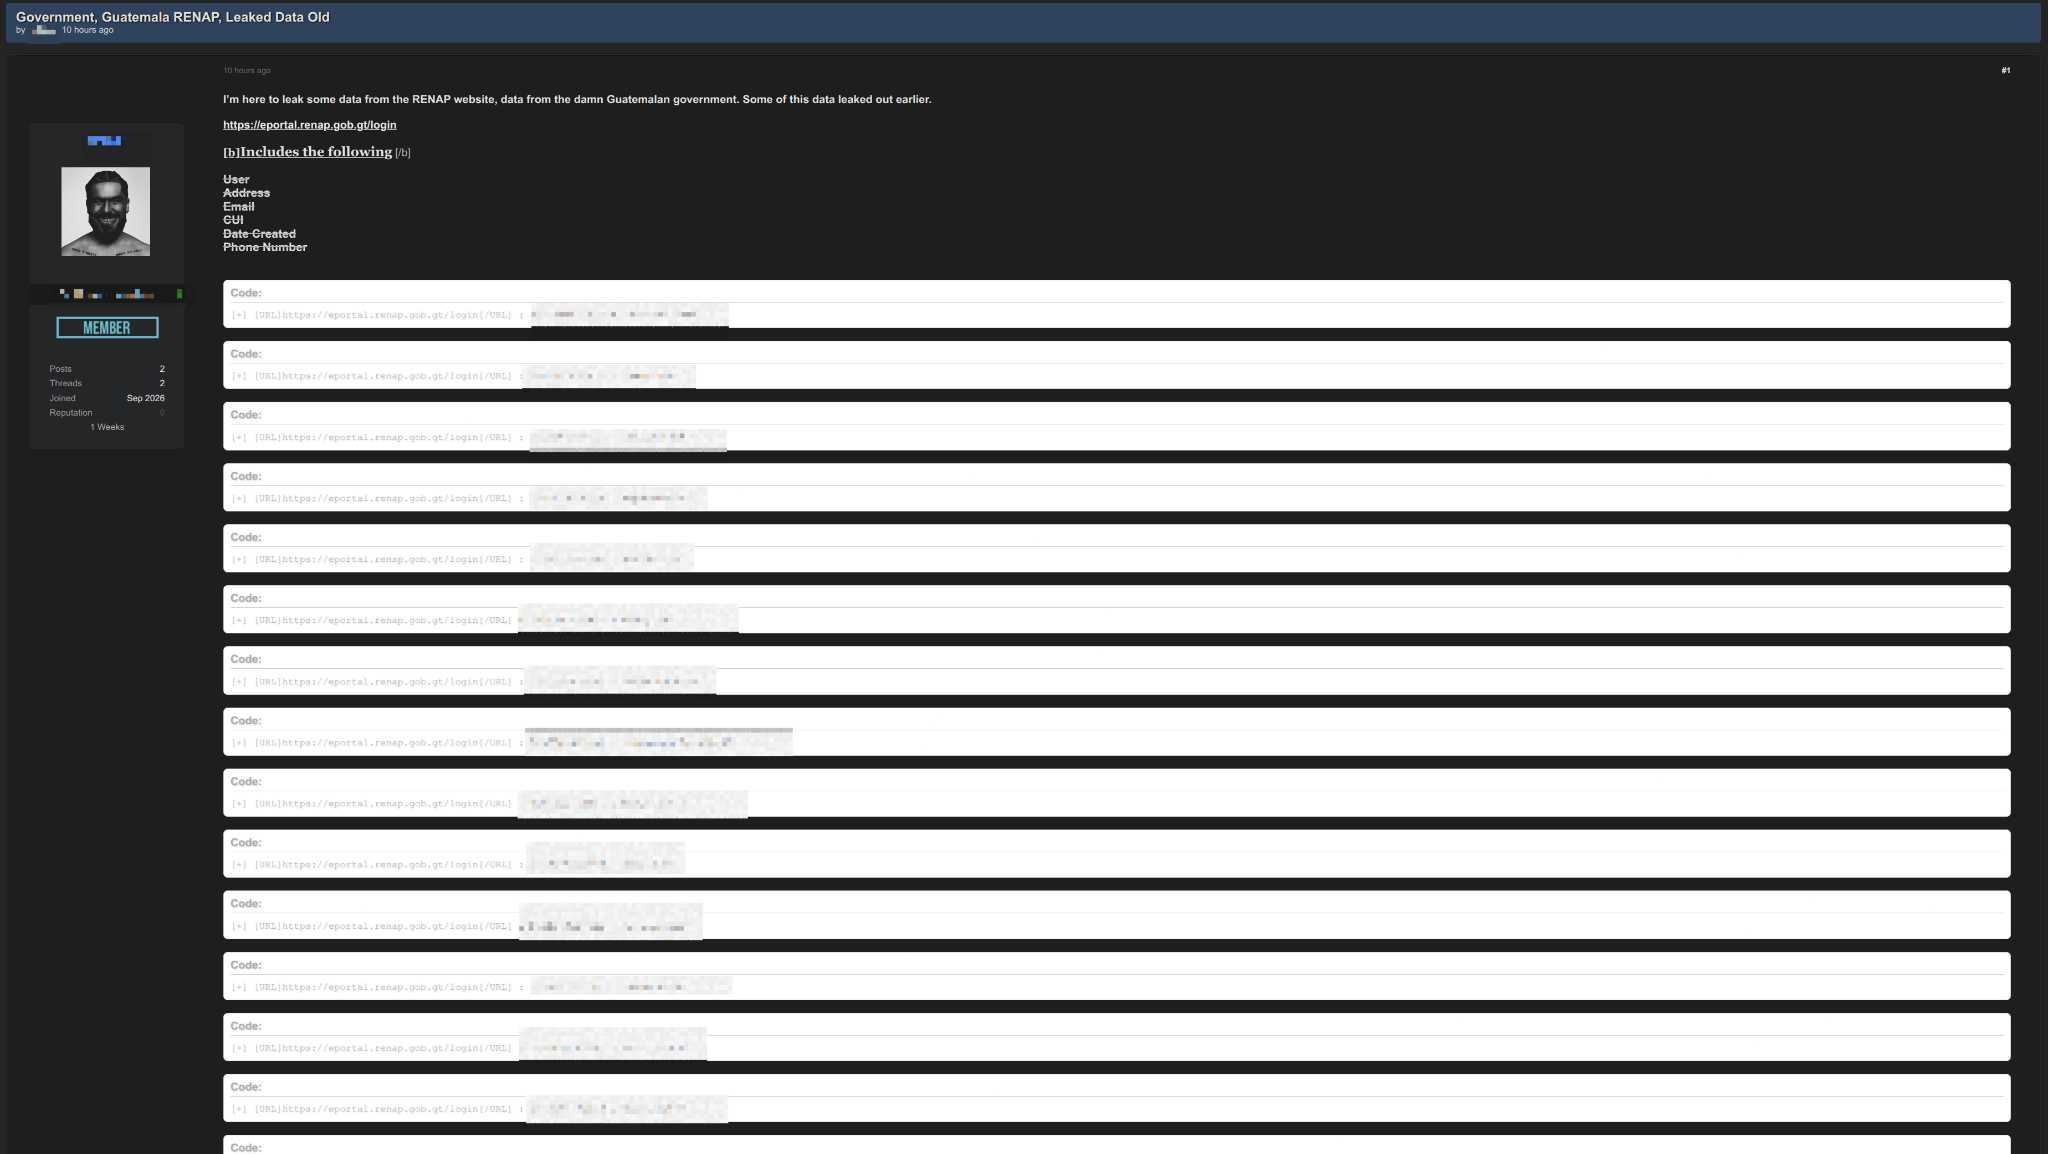
Esto es consistente con lo que esperaríamos encontrar en una combolist alimentada por logs de infostealers.
Una credencial válida no prueba una brecha directa
Aquí está la diferencia importante.
Si mi computadora está infectada con un infostealer y el malware roba mi usuario y contraseña de RENAP, la credencial puede ser completamente real. Incluso podría seguir funcionando.
Pero eso no significa que alguien haya entrado a la base de datos de RENAP.
El comprometido fui yo.
Lo mismo aplica para SAT, un banco, un correo corporativo o cualquier otro servicio.
Por eso hay que tener cuidado cuando aparece una lista de credenciales y de inmediato se presenta como una vulneración de la organización. Primero hay que ver de dónde salió la información.
En este caso, con lo que se ha podido revisar, todo parece apuntar a filtraciones de credenciales vía infostealers y posterior agrupación en combolists.
Eso no vuelve el problema irrelevante. Si las credenciales siguen vigentes, pueden usarse para accesos no autorizados. Pero técnicamente es un escenario muy distinto a comprometer directamente la infraestructura de SAT o RENAP.
El verdadero costo de lo “gratis”
Este tipo de casos también deja una lección bastante simple.
Cuando descargamos software pirata o ejecutamos un crack de cualquier lado, normalmente solo pensamos en si el programa va a funcionar o no.
El problema es todo lo que puede venir pegado al instalador.
Y si viene un infostealer, el costo del programa ya no era cero.
Solo que no lo pagaste con tarjeta.
Lo pagaste con tus datos.